santander-finance-europe.de: BaFin-Warnung vor E-Mails
Von Timo Züfle · fachlich geprüft von Dr. Marc Maisch · aktualisiert am
Das Wichtigste: Die BaFin hat am 11.11.2026 vor Fest- und Tagesgeldangeboten gewarnt, die von E-Mail-Adressen mit der Domain santander-finance-europe.de verschickt werden. Nach Auffassung der Behörde bestehe der Verdacht, dass die unbekannten Betreiber ohne Erlaubnis Bankgeschäfte betreiben oder Finanzdienstleistungen erbringen. Die ersten technischen Spuren der Domain datieren nach unserer Prüfung vom 18.10.2026. Eine behördliche Warnung ist keine abschließende Feststellung.
Wichtig – Identitätsmissbrauch: Laut BaFin geben die Betreiber vor, ihr Angebot stamme von der Santander Consumer Bank S.A. bzw. der Openbank Deutschland AG. Diese Angaben treffen laut Behörde nicht zu; es handele sich um Identitätsmissbrauch. Die genannten Unternehmen sind demnach nicht beteiligt und selbst betroffen, ihre Namen werden ohne ihr Zutun verwendet. Nicht verwechseln: Die Adresse santander-finance-europe.de ist nicht mit den echten Unternehmen zu verwechseln, die nach unserem Kenntnisstand nichts damit zu tun haben. Dieser Beitrag bezieht sich ausschließlich auf diese Internetadresse.
santander-finance-europe.de auf einen Blick
| Auftritt laut Behörde | Absender von Fest- und Tagesgeldangeboten per E-Mail, der sich als eingetragene Bank ausgibt |
|---|---|
| Domain | santander-finance-europe.de |
| Behörde und Datum | BaFin, 11.11.2026 |
| Rechtsgrundlage laut Behörde | § 37 Absatz 4 Kreditwesengesetz (KWG) |
| Domain registriert | Registrierungsdatum bei .de-Domains nicht öffentlich; erstes Zertifikat am 18.10.2026 |
| Website erreichbar | nein, am 11.11.2026 kein Aufruf möglich |
| Beworbenes Angebot | Festgeld und Tagesgeld (Angabe der BaFin) |
| Stand | 11.11.2026, zuletzt geprüft am 11.11.2026 |
Wovor warnt die BaFin bei santander-finance-europe.de?
Die BaFin warnt vor Festgeld- und Tagesgeldangeboten, die von einer E-Mail-Adresse mit der Domain @santander-finance-europe.de versendet werden. Sie nennt keine Betreiber, weil diese unbekannt sind, stützt sich auf § 37 Absatz 4 KWG und hält fest, dass die Angabe, das Angebot stamme von den genannten Unternehmen, nicht zutreffe. Genannt wird eine Absenderdomain, keine Website.
Wie verlief die Zeit bis zur Warnung?
Von den ersten Spuren der Domain bis zur Warnung vergingen 24 Tage. Die Zeitleiste nach öffentlichen Zertifikatsprotokollen, dem Internet Archive und der Registerabfrage der DENIC:
| Datum | Ereignis | Abstand |
|---|---|---|
| 18.10.2026 | zwei Zertifikate für die Domain und alle Unteradressen innerhalb weniger Stunden | Beginn |
| 19.10.2026 | erste Abrufe im Internet Archive mit Fehlerantworten (zuerst „404“, dann „521“) | 1 Tag |
| 07.11.2026 | Änderung am Registereintrag der Domain laut DENIC | 20 Tage |
| 11.11.2026 | BaFin-Warnung | 4 Tage nach der Änderung, 24 Tage nach dem ersten Zertifikat |
Was zeigt die technische Prüfung?
Am 11.11.2026 ergab unsere Prüfung folgendes Bild:
- Kein Webauftritt: Der Aufruf der Domain scheiterte ohne Antwort des Servers; die Variante mit „www“ ist im Namenssystem gar nicht eingetragen. Zum Inhalt früherer Seiten können wir nichts sagen.
- Server-Standort: Die Adresse der Domain verweist auf einen Cloud-Server in Irland. Das sagt nichts über Sitz oder Person der Betreiber.
- Zertifikate: Beide Zertifikate gelten für die Domain und beliebige Unteradressen. Ein Zertifikat belegt nur, dass die Adresse für verschlüsselte Verbindungen eingerichtet wurde.
- E-Mail-Einrichtung: Es sind keine Mailserver-Einträge für den Empfang hinterlegt und keine DMARC-Richtlinie, die Maßnahmen bei gefälschten Absendern vorgibt. Absenderadressen mit der Domain lassen sich damit dennoch verwenden.
Was fällt in diesem Fall auf?
- Kurzer Vorlauf: Zwischen erstem Zertifikat und Warnung liegen weniger als vier Wochen.
- Nur E-Mail, keine Website: Die BaFin nennt eine Absenderdomain; ein erreichbarer Auftritt ließ sich nicht finden.
- Bankname im Domainnamen: Der Name einer eingetragenen Bank und Zusätze wie „finance“ und „europe“ erwecken den Eindruck eines europäischen Konzernablegers.
- Änderung vor der Warnung: Der Registereintrag wurde vier Tage vor der Mitteilung geändert; wer das veranlasste, geht aus den Daten nicht hervor.
- Frühere Warnung anderer Absender: Die BaFin hatte bereits am 16.01.2026 vor Festgeldangeboten einer anderen Absenderadresse gewarnt, die ebenfalls den Namen einer Bank nutzte. Ein Zusammenhang zwischen beiden Fällen ist uns nicht bekannt.
Woran erkennen Betroffene solche E-Mails?
Absender, die den Namen einer bekannten Bank mit Zusätzen wie „finance“ oder „europe“ kombinieren, gehören nicht automatisch zu dieser Bank. Im Zweifel hilft der direkte Aufruf der bekannten Internetseite des Instituts statt eines Links aus der E-Mail.
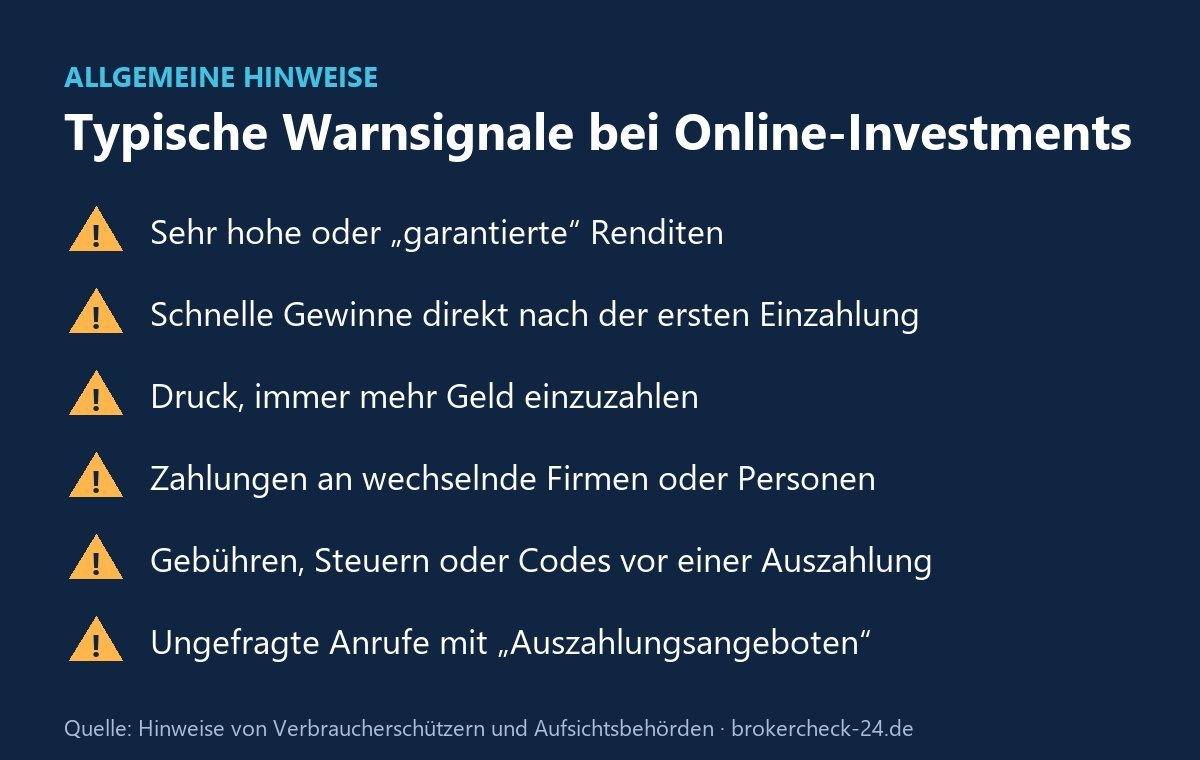
- ein Zinsangebot per E-Mail von einer Adresse, die vom Namen des Instituts abweicht
- Kontoeröffnung bei einem Institut, das weder in der BaFin-Datenbank noch auf der Seite der Bank bekannt ist
- Aufforderung, Ausweiskopien oder ein Video-Ident-Verfahren für ein Festgeldkonto zu übermitteln
Was sollten Betroffene von santander-finance-europe.de jetzt tun?
Wer auf eine solche E-Mail geantwortet oder Daten übermittelt hat, sollte keine Überweisung mehr leisten und keine weiteren Unterlagen nachreichen.
- Belege sichern: E-Mail mit vollständigem Absender und Kopfzeilen, Anhänge, Screenshots, Überweisungsbelege.
- Bank informieren, falls bereits Geld überwiesen wurde, um einen Rückruf zu bitten, und Anzeige bei der Polizei erstatten.
- Kryptozahlungen nachverfolgen lassen: Zahlungen in Kryptowährungen lassen sich auf der Blockchain nachverfolgen; eine Rückzahlung kann aber niemand zusagen.
Wir prüfen Ihren Fall
Solche Fälle sind schwierig, weil die Absender unbekannt sind und im Verborgenen handeln. Unser Team um IT-Forensiker Timo Züfle und Rechtsanwalt Dr. Marc Maisch prüft Ihre Unterlagen im Einzelfall und bietet eine kostenlose Ersteinschätzung. Über Erfolgsaussichten lässt sich erst danach sprechen. Es gibt keine Erfolgsgarantie, auch nicht bei uns.
Weitere Beiträge zu Identitätsmissbrauch bei Festgeld- und Tagesgeldangeboten: meinallianz.com und zwei weitere Domains: BaFin-Warnung, marsh-ltd.com: BaFin-Warnung wegen Identitätsdiebstahl, Anlageheld (anlageheld.com): BaFin-Warnung zu Festgeld und gruene-aura.de: BaFin-Warnung zu Festgeld-Angeboten.
Häufige Fragen zu santander-finance-europe.de
Steckt hinter santander-finance-europe.de eine echte Bank?
Nach den Angaben der BaFin nicht. Die Behörde spricht von Identitätsmissbrauch und hält fest, dass die Angabe der Betreiber, das Angebot stamme von den genannten Unternehmen, nicht zutreffe.
Warum lässt sich santander-finance-europe.de nicht aufrufen?
Die Domain lieferte bei unserer Prüfung am 11.11.2026 keine Antwort. Eine fehlende Website bedeutet nicht, dass keine E-Mails mehr im Umlauf sind, die diese Absenderadresse bereits genutzt haben.
Kann ich eine E-Mail von dieser Domain einfach ignorieren?
Wer nicht geantwortet und keine Daten eingegeben hat, kann die E-Mail löschen oder der BaFin melden. Wer reagiert hat, sollte die Belege sichern. Eine Rückzahlung kann niemand zusagen.
Sie möchten Ihren Fall prüfen lassen? Schildern Sie uns den Sachverhalt über das Kontaktformular am Ende dieser Seite. Die Ersteinschätzung ist kostenlos und unverbindlich.
Hinweis: Dieser Beitrag beruht auf Veröffentlichungen der BaFin, auf öffentlich zugänglichen Registrierungs- und Zertifikatsdaten und auf eigenen technischen Prüfungen. Er stellt keine Tatsachenbehauptung über die Betreiber dar. Sollten Sie als Betreiber oder Beteiligter Angaben für unzutreffend halten, nehmen wir Ihre Stellungnahme gern über unsere Kontaktseite entgegen und prüfen eine Korrektur.
Quellen: BaFin-Warnungen vom 11.11.2026 und 16.01.2026, Registerabfrage der DENIC, öffentliche DNS- und Zertifikatsabfragen, Internet Archive, Abrufprüfungen am 11.11.2026. Stand: 11.11.2026, zuletzt geprüft am 11.11.2026.